
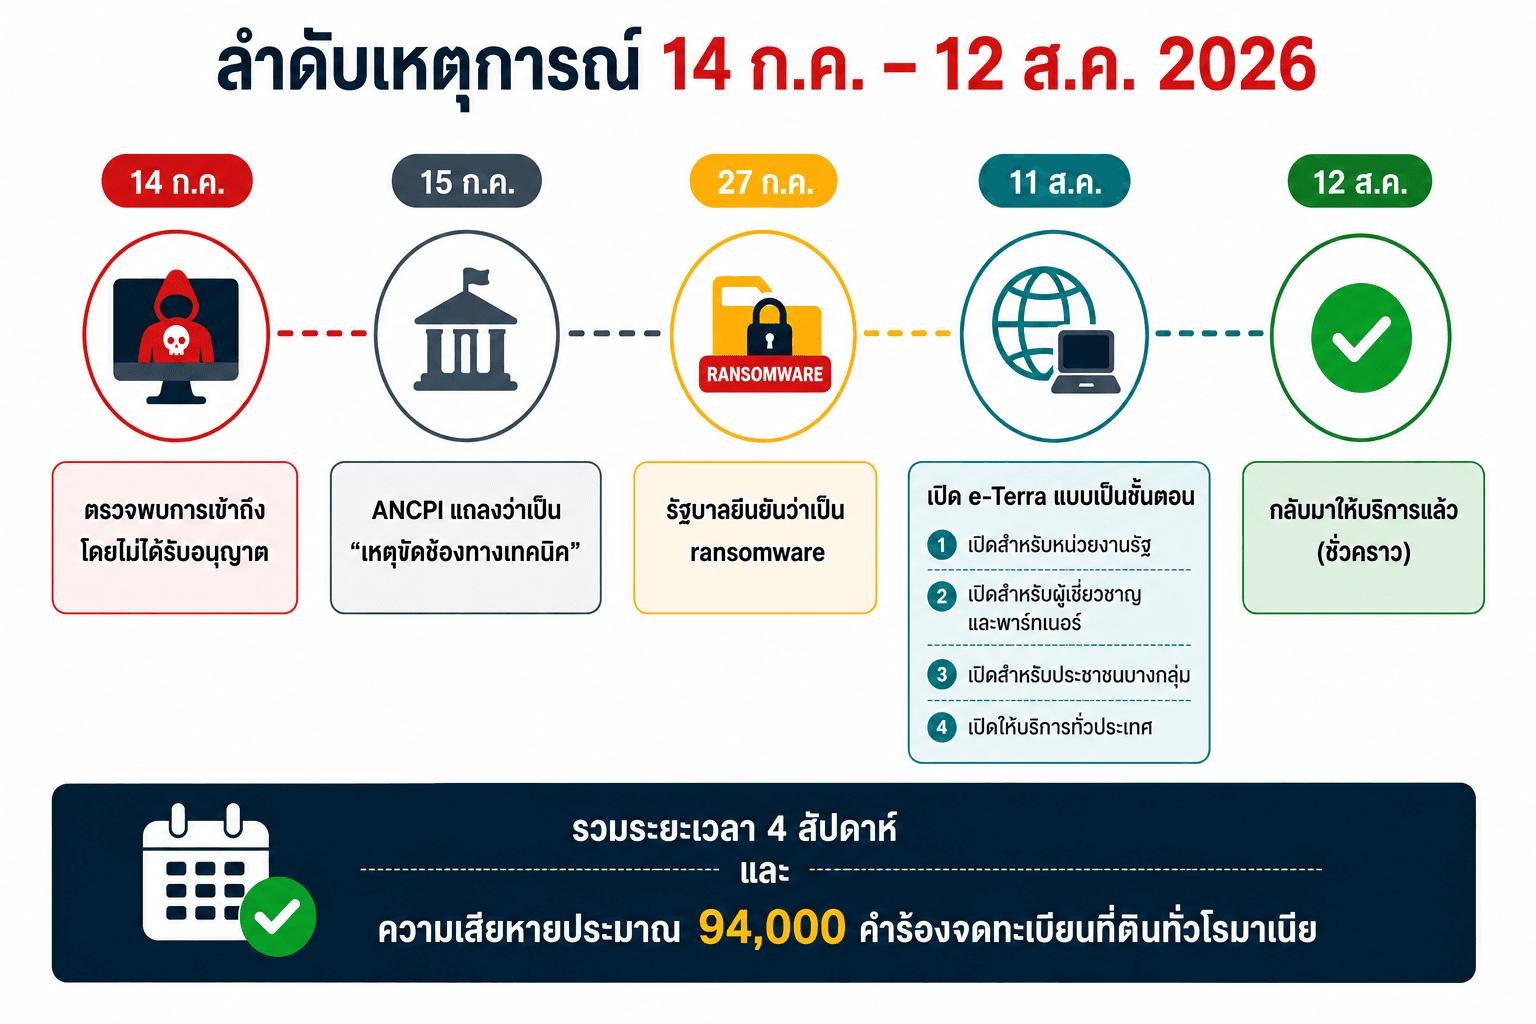
 เมื่อวันที่ 14 กรกฎาคม 2026 (พ.ศ. 2569) ระบบของ Agenția Națională de Cadastru și Publicitate Imobiliară (ANCPI) หรือหน่วยงานทะเบียนที่ดินและอสังหาริมทรัพย์แห่งชาติของโรมาเนีย ประสบเหตุโจมตีทางไซเบอร์จนระบบสำคัญหลายส่วนหยุดทำงาน รวมถึง e-Terra ซึ่งเป็นระบบหลักที่ใช้จัดการทะเบียนที่ดินและหนังสือรับรองสิทธิในอสังหาริมทรัพย์ทั่วประเทศ
เหตุการณ์นี้กลายเป็นหนึ่งในกรณีศึกษาที่สำคัญของปี 2026 เพราะผลกระทบไม่ได้หยุดอยู่ในฝ่าย IT ของหน่วยงานรัฐ แต่ลามไปถึง ประชาชน ทนายความ โนตารี ธนาคาร ผู้พัฒนาอสังหาริมทรัพย์ ผู้ซื้อบ้าน และธุรกรรมจำนองทั่วประเทศ เมื่อระบบที่ใช้ยืนยันสิทธิในทรัพย์สินไม่สามารถใช้งานได้ตามปกติ
แต่มีประเด็นหนึ่งที่ต้องแยกให้ชัดเจนระหว่าง ข้อเท็จจริงที่รัฐบาลโรมาเนียยืนยัน กับ รายงานจากสื่อและนักวิจัยด้าน Threat Intelligence นั่นคือคำกล่าวที่ว่า “แฮกเกอร์ลบทะเบียนที่ดินทั้งประเทศ”
Fact Check: แฮกเกอร์ “ลบทะเบียนที่ดินทั้งประเทศ” จริงหรือไม่?
คำตอบสั้น ๆ คือ ยังไม่ควรเขียนเป็นข้อเท็จจริงว่าฐานข้อมูลทะเบียนที่ดินทั้งประเทศถูกลบทั้งหมด
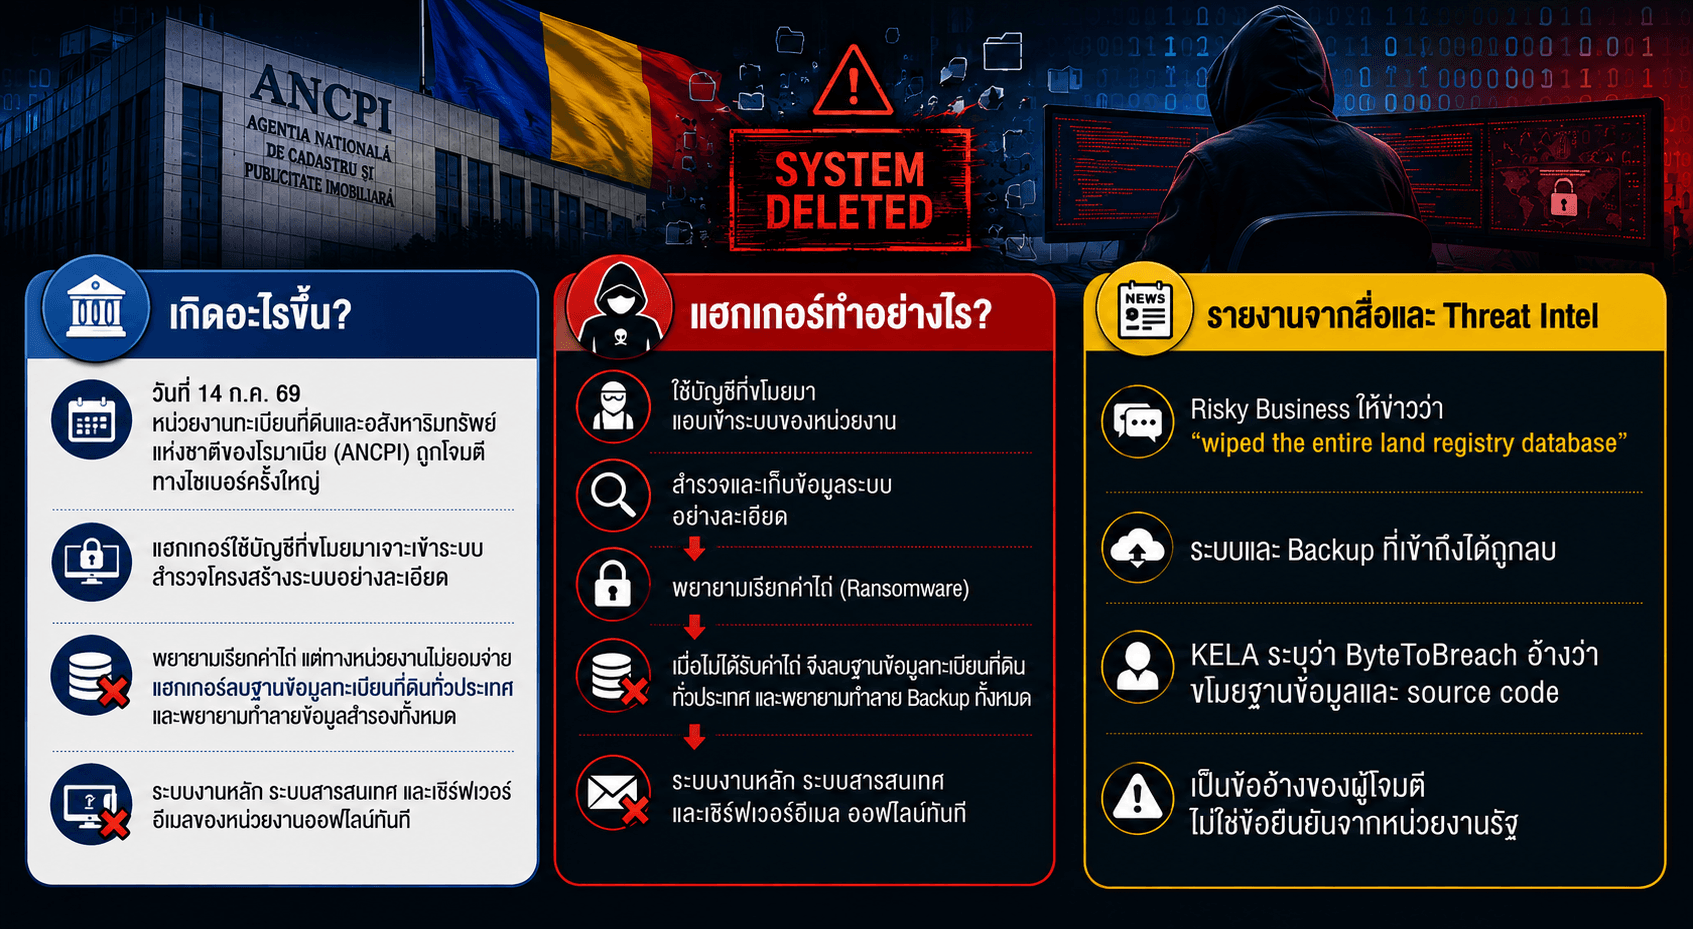
รัฐบาลโรมาเนียเปิดเผยเมื่อวันที่ 27 กรกฎาคม 2026 ว่า การตรวจสอบทางเทคนิคยืนยันว่าเป็นการโจมตีแบบ ransomware และผู้โจมตีสามารถ เข้ารหัสและลบบางส่วนของโครงสร้างพื้นฐาน virtualization ที่ใช้โฮสต์แอปพลิเคชันของ ANCPI ได้ อย่างไรก็ตาม รัฐบาลระบุชัดว่า ฐานข้อมูลกลางของระบบ cadastral ซึ่งเก็บข้อมูลทรัพย์สินและสิทธิในอสังหาริมทรัพย์ไม่ได้รับผลกระทบ และ ณ เวลาที่แถลงยังไม่มีหลักฐานว่าผู้โจมตีเข้าถึงฐานข้อมูลกลางดังกล่าวได้1
ในอีกด้านหนึ่ง สื่อด้านความปลอดภัยไซเบอร์อย่าง Risky Business รายงานโดยอ้างแหล่งข่าวว่า ผู้โจมตีเข้าระบบด้วย credential ที่ใช้งานได้ สำรวจระบบภายใน และหลังจากเรียกค่าไถ่ไม่สำเร็จได้ลบระบบและ backup ที่เข้าถึงได้ โดยบทความใช้คำแรงถึงระดับ “wiped the country’s entire land registry database”5 ขณะที่ KELA รายงานว่าผู้ใช้ชื่อ ByteToBreach อ้างว่าขโมยฐานข้อมูลจำนวนมาก สำเนา GitLab และ source code ของ e-Terra ก่อนปล่อย ransomware ในเครือข่าย3
ดังนั้น การเขียนอย่างแม่นยำที่สุดในเวลานี้ควรเป็นว่า:
ANCPI ถูก ransomware โจมตีจนโครงสร้างพื้นฐานและระบบ e-Terra ล่มทั่วประเทศ มีรายงานจากแหล่งข่าวด้าน cybersecurity ว่าระบบและ backup บางส่วนถูกลบ แต่รัฐบาลโรมาเนียยืนยันว่าฐานข้อมูลกลางทะเบียนที่ดินไม่ได้ถูกทำลาย
ความแตกต่างนี้สำคัญมาก เพราะคำว่า “ระบบทะเบียนที่ดินล่ม” กับ “ฐานข้อมูลสิทธิในที่ดินทั้งหมดถูกลบ” เป็นคนละระดับของเหตุการณ์
ANCPI และ e-Terra สำคัญกับโรมาเนียอย่างไร?
ANCPI เป็นหน่วยงานรัฐที่ดูแลระบบ cadastral และการประชาสัมพันธ์สิทธิในอสังหาริมทรัพย์ของโรมาเนีย ส่วน e-Terra เป็นระบบสารสนเทศแบบบูรณาการที่ใช้สำหรับการบันทึก จัดการ และติดตามข้อมูลทะเบียนที่ดินในระดับประเทศ
ในทางปฏิบัติ e-Terra ไม่ใช่เพียงเว็บไซต์สำหรับประชาชนค้นข้อมูล แต่เป็นโครงสร้างพื้นฐานที่เชื่อมโยงกระบวนการทางกฎหมายและเศรษฐกิจหลายส่วนเข้าด้วยกัน เช่น
- การออกเอกสาร land book extract เพื่อยืนยันสถานะทางกฎหมายของอสังหาริมทรัพย์
- การจดทะเบียนซื้อขายที่ดิน บ้าน และอาคาร
- การจดทะเบียนสิทธิจำนองของธนาคาร
- การตรวจสอบกรรมสิทธิ์และภาระผูกพันในทรัพย์สิน
- งานของโนตารีและผู้เชี่ยวชาญด้าน cadastral
- การรับรองเอกสารเกี่ยวกับอสังหาริมทรัพย์
- งานของผู้บังคับคดีและผู้เชี่ยวชาญทางกฎหมาย
- การดำเนินโครงการอสังหาริมทรัพย์และการแบ่งแปลง/รวมแปลงที่ดิน
เมื่อระบบศูนย์กลางนี้หยุดทำงานพร้อมกัน ผลกระทบจึงเกิดขึ้นกับทั้งระบบเศรษฐกิจ ไม่ใช่เฉพาะหน่วยงานรัฐเจ้าของระบบ
เกิดอะไรขึ้นเมื่อวันที่ 14 กรกฎาคม 2026?
รัฐบาลโรมาเนียเปิดเผยภายหลังว่า วันที่ 14 กรกฎาคม 2026 ANCPI ตรวจพบ unauthorized access หรือการเข้าถึงโครงสร้างพื้นฐาน IT โดยไม่ได้รับอนุญาต หลังจากนั้น Directoratul Național de Securitate Cibernetică (DNSC) หรือหน่วยงานความมั่นคงไซเบอร์แห่งชาติของโรมาเนียเข้าร่วมตรวจสอบเหตุการณ์1
ผลการตรวจสอบยืนยันว่าเป็น ransomware attack
การโจมตีทำให้โครงสร้างพื้นฐานบางส่วนที่โฮสต์ระบบของ ANCPI ถูกเข้ารหัสและลบ จนบริการสำคัญหยุดทำงาน ได้แก่
- ระบบ e-Terra
- ระบบอีเมลของหน่วยงาน
- ระบบและแอปพลิเคชันภายในบางส่วน
- บริการออนไลน์ที่ต้องอาศัยระบบทะเบียนที่ดิน
- ช่องทางที่โนตารีและผู้เชี่ยวชาญใช้ดำเนินธุรกรรม
ในช่วงแรก ANCPI ใช้คำว่า “major technical incident” ก่อนจะยืนยันในเวลาต่อมาว่าเป็น cyberattack11
ช่องทางโจมตี: ช่องโหว่ที่รู้จัก + Credential ที่รั่วไหล
สิ่งที่ทำให้เคสนี้น่าสนใจยิ่งขึ้นคือ การโจมตีไม่ได้ถูกอธิบายว่าเป็น zero-day ที่ซับซ้อนมาก
Dan Cîmpean ผู้อำนวยการ DNSC ให้ข้อมูลกับสื่อโรมาเนีย ซึ่ง Recorded Future News นำมารายงานต่อว่า ผู้โจมตีอาศัย known software vulnerabilities ที่ยังไม่ได้รับการแก้ไข ร่วมกับ credential ที่เคยรั่วไหลมาก่อน4
Risky Business รายงานเพิ่มเติมโดยอ้างแหล่งข่าวว่า ผู้โจมตีเข้าสู่ระบบด้วย credential ที่ยังใช้งานได้ ก่อนสำรวจโครงสร้างเครือข่ายภายใน5
อย่างไรก็ตาม ควรแยกข้อเท็จจริงอีกชั้นหนึ่ง: KELA พบ credential ที่ถูกเก็บมาจากเครื่องซึ่งติด infostealer และมีความเป็นไปได้ว่าจะเกี่ยวข้องกับบัญชีผู้ดูแล ANCPI แต่ KELA ระบุเองว่า ไม่สามารถยืนยันได้ว่า credential เหล่านั้นยังใช้ได้ในขณะเกิดเหตุ หรือถูกใช้เป็น initial access จริงหรือไม่3
ภาพรวมของ attack path ที่เป็นไปได้จึงมีลักษณะดังนี้
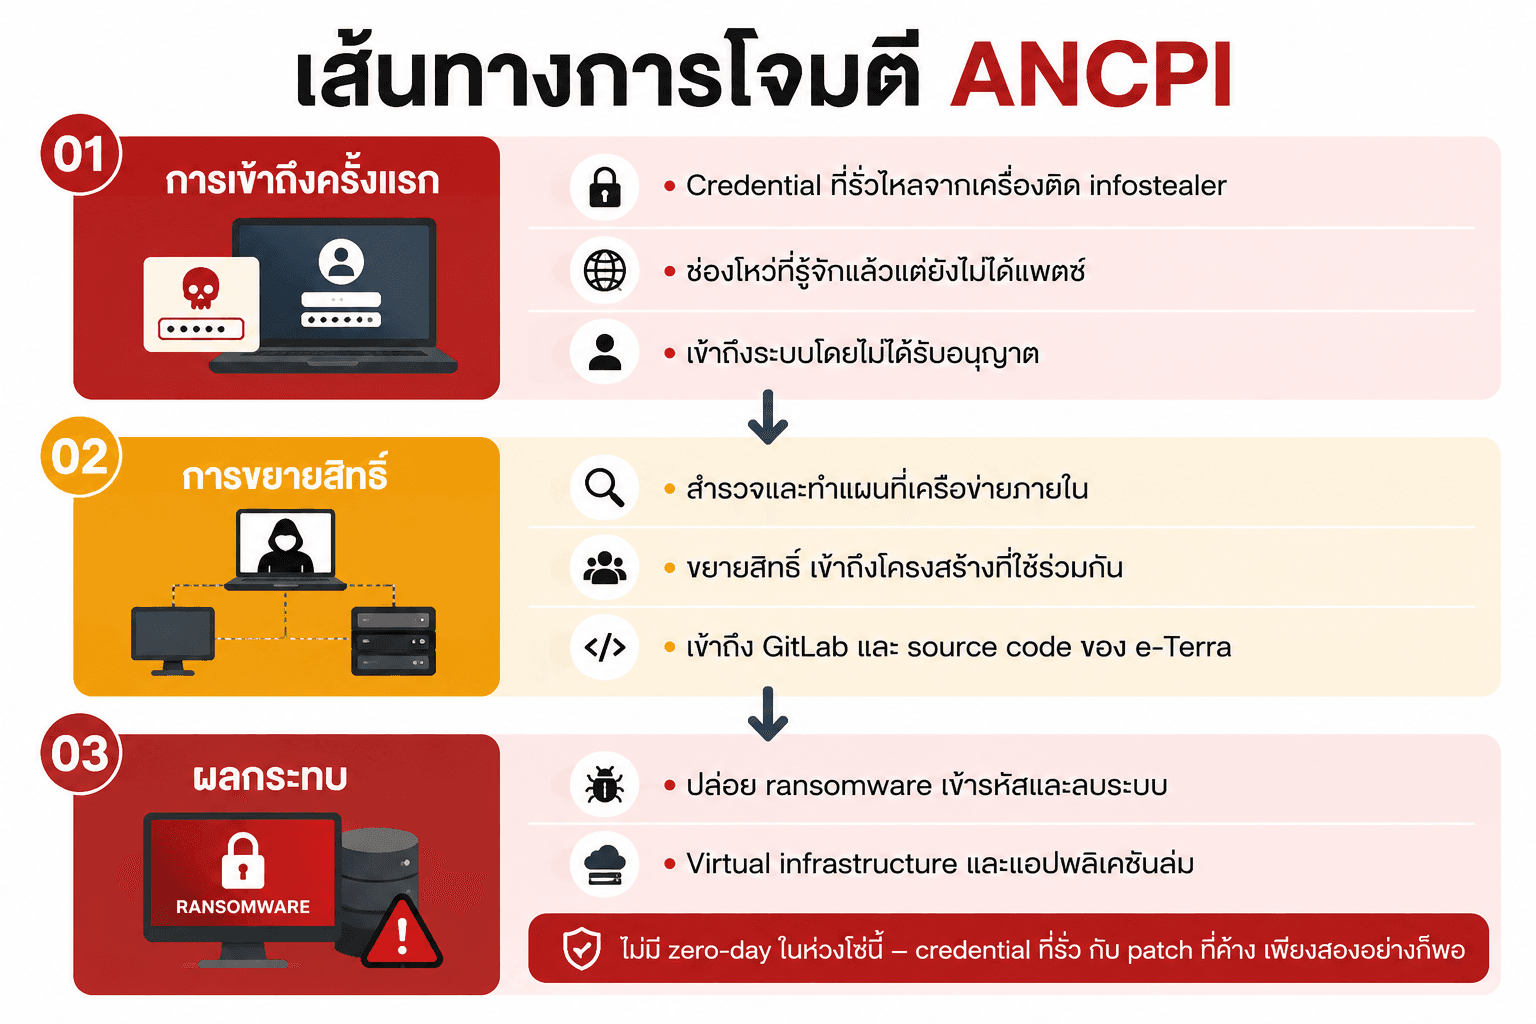
ประเด็นสำคัญคือ องค์กรไม่จำเป็นต้องเจอ zero-day ระดับสูงเสมอไปจึงจะเกิดความเสียหายระดับประเทศได้ ถ้า credential, patch management, network segmentation และ privileged access มีช่องว่างพร้อมกัน
ByteToBreach คือใคร?
หลังเหตุการณ์ มี threat actor ที่ใช้ชื่อ ByteToBreach ออกมาอ้างความรับผิดชอบและเสนอขายข้อมูลที่อ้างว่าขโมยมาจาก ANCPI บนฟอรัมใต้ดิน
KELA Cyber Intelligence Center ระบุว่า จากข้อมูลที่กลุ่มเผยแพร่ มีสิ่งที่ดูเหมือนข้อมูลจาก Active Directory ภายในของ ANCPI รวมถึงข้อมูลเกี่ยวกับระบบเก่า เช่น Windows XP, Windows 7 และ Windows Server 2003 ตลอดจน Group Policy Object และข้อมูลที่อาจช่วยให้ผู้โจมตีวิเคราะห์เส้นทางไปสู่สิทธิระดับโดเมนได้3
KELA ยังประเมินว่า ByteToBreach “likely” เชื่อมโยงกับบุคคลชื่อ Zakaria Mahdjoub ซึ่งอยู่ในเมือง Oran ประเทศแอลจีเรีย โดยอ้างหลักฐานทางเทคนิคจาก infostealer logs, browser cookies และ digital artifacts3
คำว่า likely มีความสำคัญมาก เพราะนี่เป็น การประเมิน attribution ของบริษัท Threat Intelligence ไม่ใช่คำพิพากษาหรือการยืนยันตัวบุคคลอย่างเป็นทางการจากรัฐบาลโรมาเนีย
Recorded Future News ระบุด้วยว่าเจ้าหน้าที่โรมาเนียสงสัยว่าผู้โจมตีอยู่ในแอลจีเรีย แต่ไม่ได้ยืนยันตัวบุคคลตามที่ KELA ระบุ4
ByteToBreach เคยถูกเชื่อมโยงกับระบบ e-Government ของสวีเดนหรือไม่?
ในเดือนมีนาคม 2026 มีรายงานว่า ByteToBreach อ้างว่าได้ข้อมูลและ source code ที่เกี่ยวข้องกับระบบ e-government ของสวีเดนจากเหตุ compromise ที่เชื่อมโยงกับ CGI Sverige
อย่างไรก็ตาม กรณีสวีเดนมีข้อจำกัดที่ต้องเขียนอย่างระมัดระวังเช่นกัน เพราะ CGI ระบุว่า incident ที่ตรวจพบเกี่ยวข้องกับ internal test servers สองเครื่องที่ไม่ได้ใช้งานใน production และ source code ที่เข้าถึงได้เป็นเวอร์ชันเก่า โดยบริษัทยังไม่พบหลักฐานว่าข้อมูล production ของลูกค้าหรือบริการที่ใช้งานจริงได้รับผลกระทบ
ดังนั้น คำว่า “เคยเจาะพอร์ทัลรัฐบาลสวีเดน” ควรเขียนเป็น
ByteToBreach เคยถูกเชื่อมโยงกับเหตุข้อมูล/source code ที่เกี่ยวข้องกับแพลตฟอร์ม e-government ของสวีเดนรั่วไหลจากระบบของ CGI Sverige แต่ขอบเขตผลกระทบต่อ production ถูกโต้แย้งและไม่ได้เท่ากับการยืนยันว่าแพลตฟอร์มรัฐบาลสวีเดนทั้งหมดถูกยึด
การใช้ภาษาที่แม่นยำช่วยให้บทความ cybersecurity มีความน่าเชื่อถือมากกว่าการขยายข้ออ้างของผู้โจมตีให้กลายเป็นข้อเท็จจริง
ผลกระทบต่อประชาชนและตลาดอสังหาริมทรัพย์
ผลกระทบที่ยืนยันได้ชัดเจนที่สุดคือ availability หรือความพร้อมใช้งานของระบบ
เมื่อ e-Terra ใช้งานไม่ได้ โนตารีไม่สามารถขอเอกสาร land book extract สำหรับรับรองการซื้อขายได้ตามปกติ ธนาคารไม่สามารถตรวจสอบสถานะทรัพย์สินและจดทะเบียนสิทธิจำนองใหม่ได้ ขณะที่ผู้พัฒนาอสังหาริมทรัพย์และผู้เชี่ยวชาญ cadastral ต้องหยุดหรือชะลอกระบวนการที่ต้องพึ่งระบบ
สำนักงานกฎหมาย Schönherr ระบุว่าเหตุการณ์วันที่ 14 กรกฎาคมทำให้ e-Terra หยุดทำงาน และส่งผลกระทบต่อ
- การรับรองนิติกรรมเกี่ยวกับอสังหาริมทรัพย์
- mortgage lending
- cadastral receptions
- building permits
- การแบ่งแปลงและเปิด land book ของยูนิตใหม่
- การปิดดีลอสังหาริมทรัพย์
ผลกระทบจึงไม่ใช่แค่ “เปิดเว็บไม่ได้” แต่คือ ธุรกรรมทางกฎหมายจำนวนมากไม่สามารถเดินหน้าต่อได้
94,000 คำร้องค้างอยู่ในระบบ
เมื่อ e-Terra เริ่มกลับมาให้บริการ ANCPI ระบุว่ามีคำร้องประมาณ 94,000 รายการ ที่อยู่ระหว่างดำเนินการตอนเกิด incident2
หน่วยงานต้องขยายกรอบเวลาทางกฎหมายให้คำร้องเหล่านี้ และวางแผนจัดการ backlog หลังเปิดระบบใหม่
ตัวเลขนี้สะท้อนประเด็นสำคัญของ Business Continuity อย่างชัดเจน: แม้จะสามารถกู้ระบบกลับมาได้ แต่ งานสะสมระหว่าง downtime สามารถกลายเป็น “คลื่นลูกที่สอง” ของ incident ได้ทันที
การโจมตีครั้งเดียวทำไมถึงกระทบเศรษฐกิจได้กว้างขนาดนี้?
เพราะระบบทะเบียนที่ดินเป็น digital dependency ของระบบเศรษฐกิจ
ในระบบดิจิทัลสมัยใหม่ “ข้อมูลยังอยู่” ไม่ได้แปลว่า “บริการยังทำงาน”
ต่อให้ฐานข้อมูลหลักยังไม่ถูกทำลาย หาก
- ระบบ authentication ใช้งานไม่ได้
- application server ถูกเข้ารหัส
- virtual infrastructure ถูกลบ
- network ต้องถูก isolate
- source code หรือ credential ถูกสงสัยว่ารั่ว
- ระบบต้อง rebuild ใหม่ทั้งหมดก่อนเปิดใช้งาน
องค์กรก็อาจจำเป็นต้องหยุดบริการจนกว่าจะมั่นใจว่า environment ใหม่สะอาดและปลอดภัย
นี่คือเหตุผลที่ cybersecurity ต้องดูพร้อมกันทั้งสามด้านของ CIA Triad
- Confidentiality — ข้อมูลถูกขโมยหรือไม่
- Integrity — ข้อมูลถูกแก้ไขหรือทำลายหรือไม่
- Availability — ผู้ใช้ที่มีสิทธิสามารถเข้าถึงบริการได้หรือไม่
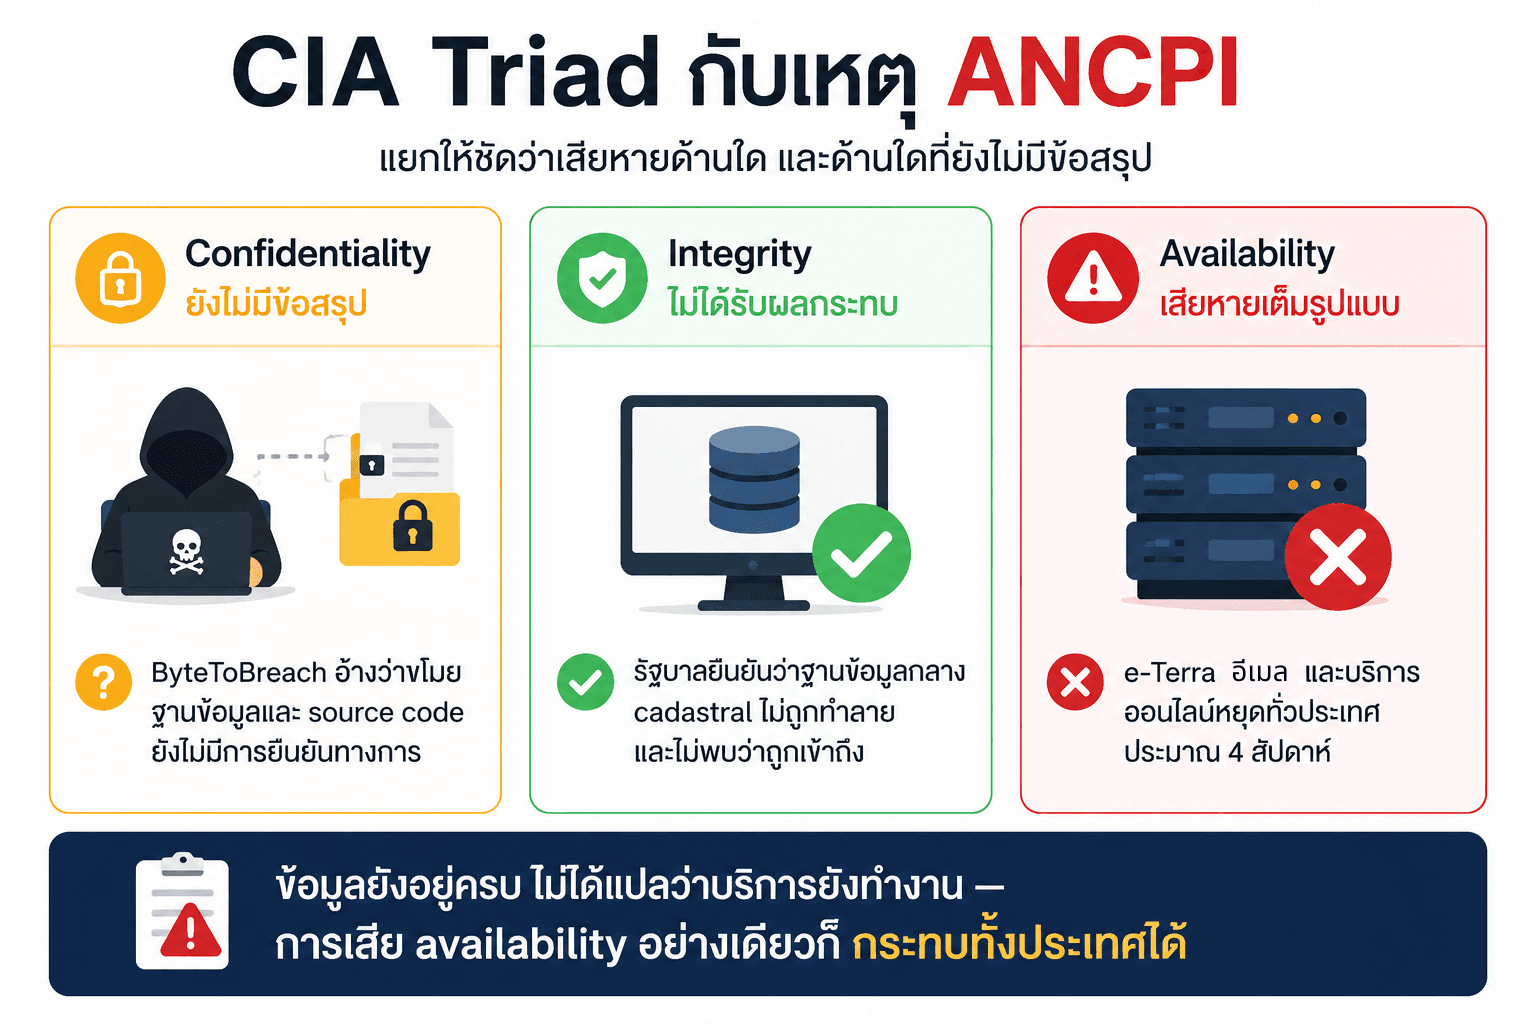
กรณี ANCPI แสดงให้เห็นว่า ต่อให้รัฐบาลยืนยันว่า core database มี integrity อยู่ การเสีย availability ของระบบที่ใช้เข้าถึงข้อมูลก็สร้างผลกระทบระดับประเทศได้
โรมาเนียไม่ใช่ประเทศเดียว: ระบบทะเบียนรัฐตกเป็นเป้าหมายมากขึ้น
การโจมตีฐานข้อมูลภาครัฐและ registry systems ไม่ได้เกิดขึ้นเฉพาะโรมาเนีย ในช่วงไม่กี่ปีที่ผ่านมา มีเหตุการณ์สำคัญในยุโรปตะวันออกหลายประเทศที่สะท้อนปัญหาเดียวกัน
สโลวาเกีย: Ransomware โจมตี Land Registry ในเดือนมกราคม 2025
ต้นเดือนมกราคม 2025 ระบบของ Office of Geodesy, Cartography and Cadastre of the Slovak Republic (ÚGKK) ถูก ransomware โจมตี
หน่วยงานความมั่นคงแห่งชาติสโลวาเกีย (NBÚ) ยืนยันว่าเป็น ransomware cyber security incident7
ผลกระทบทำให้ระบบทะเบียนอสังหาริมทรัพย์และบริการที่เกี่ยวข้องหยุดทำงาน สำนักงานหลายแห่งต้องปิดบริการ และประชาชนไม่สามารถขอเอกสารยืนยันสิทธิในทรัพย์สินได้ตามปกติ
รัฐมนตรีเกษตรของสโลวาเกียเรียกเหตุการณ์นี้ว่าเป็นหนึ่งในการโจมตีไซเบอร์ที่รุนแรงที่สุดในประวัติศาสตร์ของประเทศ และระบุว่าจะใช้ backup ในการกู้ระบบ8
กรณีสโลวาเกียคล้ายโรมาเนียในจุดสำคัญคือ เมื่อ registry ที่เป็นศูนย์กลางหยุดทำงาน ธุรกรรมอสังหาริมทรัพย์ จำนอง และบริการภาครัฐที่เกี่ยวข้องได้รับผลกระทบพร้อมกัน
โปแลนด์: PESEL และ State Registry ถูกขัดข้องในเดือนเมษายน 2025
วันที่ 30 เมษายน 2025 ระบบ state registry ของโปแลนด์เกิดเหตุขัดข้อง ส่งผลให้การเข้าถึง PESEL ซึ่งเป็นฐานข้อมูลประชากรที่ใช้หมายเลขประจำตัวประชาชนของโปแลนด์ได้รับผลกระทบชั่วคราว
กระทรวงดิจิทัลของโปแลนด์ยืนยันว่าบริการบางส่วนได้รับผลกระทบ แต่ระบุว่า ไม่มีข้อมูลถูก compromise ส่วนสื่อท้องถิ่นรายงานว่าเหตุการณ์อาจเกี่ยวข้องกับ DDoS attack9
ผลกระทบลามไปยังบริการที่พึ่งพา state registry เช่น
- แอป mObywatel
- การตรวจสอบตัวตนในบริการภาครัฐ
- บริการภาษีออนไลน์บางส่วน
เหตุการณ์นี้แตกต่างจาก ransomware ในโรมาเนียและสโลวาเกีย เพราะ DDoS มุ่งโจมตี availability เป็นหลัก แต่บทเรียนเหมือนกันคือ เมื่อฐานข้อมูลกลางหรือระบบยืนยันตัวตนของรัฐเป็น dependency ของบริการจำนวนมาก การทำให้ระบบเดียวใช้ไม่ได้สามารถสร้างผลกระทบเป็นลูกโซ่ได้
โรมาเนียรับมืออย่างไรหลังถูกโจมตี?
1. แยก Infrastructure ที่ได้รับผลกระทบออกจากระบบ
หลัง DNSC เข้าร่วม incident response ระบบที่ได้รับผลกระทบถูก isolate เพื่อป้องกันไม่ให้การโจมตีขยายวงต่อ1
การ isolate เป็นขั้นตอนสำคัญใน incident containment เพราะการรีบเปิดบริการก่อนตรวจสอบ lateral movement หรือ persistence ของผู้โจมตีอาจทำให้ระบบใหม่ถูก compromise ซ้ำ
2. Rebuild Infrastructure แทนการเปิดระบบเดิมทันที
รัฐบาลโรมาเนียเลือกดำเนินการ reconstruction ของ infrastructure และตรวจสอบระบบก่อนเปิดบริการ
นี่เป็นแนวทางที่ปลอดภัยกว่าการ restore แล้วเปิดทันที เพราะ ransomware incident ต้องตั้งสมมติฐานว่า attacker อาจมี
- credential ที่ยังใช้งานได้
- persistence mechanism
- account ที่สร้างเพิ่ม
- token หรือ key ที่ถูกขโมย
- source code หรือ configuration ที่ช่วยให้กลับเข้ามาได้อีก
3. ย้าย e-Terra เข้าสู่ Government Cloud
หลังเหตุการณ์ รัฐบาลเร่งย้าย e-Terra ไปทำงานบน Romanian Government Cloud โดยมีทีมจาก ANCPI, STS, DNSC และ Cyberint ทำงานร่วมกัน1
การย้าย cloud ไม่ใช่ “ยาวิเศษ” ที่ทำให้ระบบปลอดภัยโดยอัตโนมัติ แต่สามารถช่วยสร้าง environment ใหม่ที่
- มี monitoring ส่วนกลาง
- บังคับใช้ security baseline ได้ง่ายขึ้น
- แยก workload ได้ดีขึ้น
- เพิ่ม redundancy
- ควบคุม privileged access ได้เป็นระบบกว่าเดิม
หากออกแบบ identity, segmentation, logging และ backup ถูกต้อง
4. เพิ่ม Network Segmentation, MFA และ Continuous Monitoring
รัฐบาลโรมาเนียระบุว่าจะเพิ่มมาตรการสำคัญอย่าง
- network segmentation
- multi-factor authentication สำหรับ privileged accounts
- continuous monitoring
ก่อนเปิดระบบกลับสู่สาธารณะ1
นี่คือชุดมาตรการที่ตรงกับ root cause ของ ransomware ยุคใหม่อย่างมาก เพราะ attacker จำนวนมากไม่ได้ “แฮกรหัสผ่าน” แต่ใช้ credential จริงที่ถูกขโมยมา
5. เปิด e-Terra แบบ Phased Restart
วันที่ 11 สิงหาคม 2026 เวลา 15:00 น. ANCPI เริ่มเปิด e-Terra แบบเป็นขั้นตอนให้เจ้าหน้าที่ ANCPI/OCPI และ public notaries ใช้งานก่อน2
วันที่ 12 สิงหาคม 2026 รัฐบาลประกาศว่า e-Terra กลับมาดำเนินงานแล้ว และ
- ผู้เชี่ยวชาญ cadastral
- technical judicial experts
- court bailiffs
สามารถเข้าใช้งานระบบได้อีกครั้ง
โนตารีสามารถขอ land book extracts สำหรับ authentication และ information ได้อีกครั้งด้วย10
ในวันแรกของการกลับมาเปิดระบบ มีคำร้องถูกบันทึก 24,695 รายการ และมีเจ้าหน้าที่ภายใน 1,052 คน รวมถึงโนตารี 814 คนเข้าใช้งาน10
อย่างไรก็ตาม ณ วันที่ 12 สิงหาคม บริการออนไลน์ ANCPI อื่น ๆ เช่น MyEterra, Geoportal และ registry บางส่วนยังอยู่ระหว่างการทยอยเปิดกลับมา10
กล่าวได้ว่า e-Terra ใช้เวลาประมาณ 4 สัปดาห์ จาก incident วันที่ 14 กรกฎาคมจนกลับมาให้บริการหลักได้อีกครั้ง
แล้วเรื่อง Backup ล่ะ? โรมาเนียรอดเพราะมี Offline Backup จริงหรือไม่?
มีรายงานจาก Risky Business ว่า attacker พยายามทำลายระบบและ backup ที่เข้าถึงได้ และสื่อดังกล่าวประเมินว่า ANCPI “น่าจะ” มี offline copy ที่ attacker เข้าไม่ถึง เพราะหากไม่มีสำเนาดังกล่าว การกู้ระบบจะซับซ้อนกว่านี้มาก5
อย่างไรก็ตาม รายงานทางการของรัฐบาลโรมาเนียไม่ได้ระบุว่า ฐานข้อมูลกลางถูกลบแล้วกู้กลับจาก offline backup ตรงกันข้าม รัฐบาลยืนยันว่าฐานข้อมูลกลาง cadastral ไม่ได้รับผลกระทบ
ดังนั้น บทเรียนจากเหตุการณ์นี้ไม่ควรสรุปง่าย ๆ ว่า “โดนลบทั้งหมด แต่รอดเพราะ backup”
สิ่งที่สรุปได้แน่นอนกว่าคือ:
- ransomware สามารถทำลาย application infrastructure ได้ แม้ core database ยังอยู่
- backup ที่อยู่ใน trust boundary เดียวกับ production มีความเสี่ยงสูง
- recovery ต้องรวมทั้งข้อมูล ระบบ application, identity, network, configuration และ security validation
- การมีข้อมูลอยู่แต่ไม่มีระบบที่เชื่อถือได้ให้เข้าถึง ก็ยังถือว่า service unavailable
บทเรียนใหญ่สำหรับรัฐบาลดิจิทัล
1. Backup อย่างเดียวไม่พอ ต้อง Restore ได้จริง
หลายองค์กรมี dashboard ที่แสดงว่า backup “สำเร็จ” ทุกคืน แต่ไม่เคยทำ full restore
คำถามที่ควรถามจึงไม่ใช่แค่
เรามี backup หรือไม่?
แต่ต้องถามว่า
หาก production ถูกลบวันนี้ เราสามารถสร้างระบบใหม่ที่สะอาด และเปิดบริการที่เชื่อถือได้ภายในกี่ชั่วโมงหรือกี่วัน?
แนวทางที่ควรมี ได้แก่
- 3-2-1 backup strategy
- offline หรือ air-gapped copy
- immutable backup
- credential ของ backup แยกจาก production
- periodic restore test
- documented recovery runbook
- recovery environment ที่แยกจาก production เดิม
2. Identity กลายเป็น Perimeter ใหม่
ถ้า attacker มี credential จริง Firewall เพียงอย่างเดียวอาจไม่ช่วยมากนัก
ระบบสำคัญของรัฐควรใช้
- MFA
- phishing-resistant MFA เช่น FIDO2/passkeys สำหรับ privileged access
- Privileged Access Management (PAM)
- Just-in-Time admin access
- separate admin account
- conditional access
- device posture checking
- impossible travel / anomalous login detection
3. Patch Management ต้องผูกกับ Asset Criticality
ถ้า DNSC เตือนช่องโหว่ที่ known exploit แล้ว แต่ระบบสำคัญยังไม่ได้ patch ความเสี่ยงจะเพิ่มขึ้นอย่างรวดเร็ว
องค์กรควรมี
- complete asset inventory
- external attack surface management
- vulnerability scanning
- risk-based patching
- SLA สำหรับ critical CVE
- exception process สำหรับ legacy system
- compensating control เมื่อ patch ไม่ได้
4. Legacy System ต้องถูกมองเป็น Security Debt
KELA รายงานว่าข้อมูลที่ผู้โจมตีเผยแพร่มีร่องรอยของ Windows XP, Windows 7 และ Windows Server 2003 ใน environment ของ ANCPI3
การมีระบบเก่าไม่ได้หมายความว่าระบบเหล่านั้นเป็น root cause โดยอัตโนมัติ แต่เป็นสัญญาณของ technical debt
ถ้าจำเป็นต้องใช้ legacy system ต่อ ควร
- isolate network
- block internet access
- restrict admin paths
- application allowlisting
- virtual patching
- enhanced EDR/NDR monitoring
- jump host
- strict allowlist firewall policy
5. Network Segmentation ต้องทดสอบจริง
ถ้า attacker เข้า endpoint หนึ่งเครื่องแล้วสามารถเดินทางไปถึง domain, virtualization platform, backup และ source code repository ได้อย่างต่อเนื่อง การแบ่ง network บนแผนผังอย่างเดียวไม่มีความหมาย
ควรทำ segmentation test ผ่าน
- assumed-breach penetration test
- red team
- attack path mapping
- Active Directory security assessment
- identity attack simulation
- backup compromise tabletop exercise
6. Source Code Repository เป็น Critical Asset
KELA ระบุว่า ByteToBreach อ้างว่าสามารถเข้าถึง GitLab และ source code ของ e-Terra ได้3
Source code ไม่ควรถูกมองเป็นเพียงทรัพย์สินของ developer เพราะภายใน repository อาจมี
- API keys
- secrets
- environment variables
- configuration
- CI/CD credentials
- infrastructure-as-code
- endpoint structure
- internal hostnames
ระบบ GitLab/GitHub/CI/CD จึงควรถูกปกป้องในระดับเดียวกับ production
7. ระบบรัฐต้องมี “Manual Fallback”
รัฐบาลดิจิทัลมักผลักดันให้ทุกขั้นตอนเป็น paperless แต่หากบริการสำคัญไม่มี fallback เลย การล่มของระบบเดียวอาจหยุดกระบวนการทางกฎหมายทั้งประเทศ
Fallback ไม่จำเป็นต้องหมายถึงกลับไปใช้กระดาษทุกอย่าง แต่ควรมี
- emergency verification process
- offline signed extract
- cached read-only dataset ที่มีการรับรอง integrity
- temporary transaction queue
- manual intake ที่รักษา timestamp และลำดับสิทธิ
- predefined legal process สำหรับช่วงระบบล่ม
ANCPI ใช้มาตรการรับเอกสารผ่านสำนักงาน/ไปรษณีย์ในช่วงระบบล่ม และเมื่อระบบกลับมาได้รักษาวันเวลาและลำดับของคำร้องไว้ ซึ่งเป็นตัวอย่างของ continuity process ที่สำคัญ2
8. RTO และ RPO ต้องสะท้อนผลกระทบทางเศรษฐกิจ
ระบบทะเบียนทรัพย์สินไม่ควรถูกกำหนด RTO จากมุมมอง IT อย่างเดียว
- RTO (Recovery Time Objective): ยอมให้บริการหยุดได้นานเท่าไร
- RPO (Recovery Point Objective): ยอมให้ข้อมูลย้อนหลังสูญหายได้มากเท่าไร
ถ้า downtime หนึ่งวันทำให้ธุรกรรมอสังหาริมทรัพย์และจำนองทั่วประเทศติดขัด ค่า RTO ต้องถูกกำหนดจาก economic impact และ legal impact ไม่ใช่จากงบประมาณ IT เพียงอย่างเดียว
บทเรียนสำหรับประเทศไทย
เหตุ ANCPI มีความเกี่ยวข้องโดยตรงกับประเทศที่กำลังผลักดัน Digital Government รวมถึงประเทศไทย เพราะระบบรัฐจำนวนมากกำลังเปลี่ยนจากเอกสารและฐานข้อมูลแยกส่วน ไปสู่
- digital identity
- e-government
- cloud
- API interoperability
- national data platform
- digital document
- electronic signature
- centralized registry
ข้อดีคือบริการเร็วขึ้นและเชื่อมโยงกันมากขึ้น แต่ความเสี่ยงคือ blast radius ของ incident ใหญ่ขึ้นตามไปด้วย
หากระบบหนึ่งกลายเป็น “source of truth” ที่หน่วยงานอื่นพึ่งพา ความเสี่ยงไม่ควรถูกประเมินแค่จำนวน server ที่ล่ม แต่ต้องประเมินว่า
ถ้าระบบนี้หยุด 24 ชั่วโมง 3 วัน 7 วัน หรือ 30 วัน ใครบ้างที่ไม่สามารถทำงานต่อได้?
หน่วยงานที่ถือทะเบียนสำคัญของประเทศควรมีอย่างน้อย
- offline/immutable backup
- independent recovery copy
- MFA สำหรับ privileged accounts
- PAM
- security logging ที่ส่งออกนอก production environment
- 24/7 SOC monitoring
- vulnerability management
- patch SLA
- EDR + NDR
- network segmentation
- incident response playbook
- annual disaster recovery exercise
- red team / penetration testing
- cross-agency crisis communication plan
- manual/legal fallback procedure
สรุป: เหตุ ANCPI สอนอะไรเรา?
เหตุการณ์ ANCPI ไม่ได้พิสูจน์ว่า “ข้อมูลกรรมสิทธิ์ที่ดินของคนโรมาเนียทั้งประเทศหายไปหมด”
แต่สิ่งที่เกิดขึ้นร้ายแรงพอโดยไม่จำเป็นต้องขยายความเกินจริง
วันที่ 14 กรกฎาคม 2026 ransomware สามารถทำให้โครงสร้างพื้นฐานของหน่วยงานทะเบียนที่ดินระดับชาติหยุดทำงาน e-Terra และระบบที่เกี่ยวข้องไม่สามารถให้บริการได้ตามปกติ ธุรกรรมอสังหาริมทรัพย์และจำนองจำนวนมากต้องชะลอ ขณะที่รัฐบาลต้อง isolate ระบบ ตรวจสอบความปลอดภัย สร้าง infrastructure ใหม่ ย้ายระบบไป Government Cloud และทยอยเปิดบริการกลับมา
จนถึงวันที่ 11–12 สิงหาคม e-Terra จึงเริ่มกลับมาให้บริการหลักอีกครั้ง
กรณีนี้จึงเป็นคำเตือนสำคัญว่า Digital Government ไม่ได้จบที่การนำข้อมูลขึ้นระบบออนไลน์
สิ่งที่ต้องลงทุนควบคู่กันคือ
Cybersecurity + Resilience + Backup + Identity Security + Disaster Recovery + Business Continuity
เพราะเมื่อทะเบียนดิจิทัลกลายเป็นหลักฐานทางกฎหมายและเป็นฐานของกิจกรรมทางเศรษฐกิจ ความสามารถในการ ป้องกัน ตรวจจับ กู้คืน และให้บริการต่อเนื่อง มีความสำคัญไม่แพ้การสร้างระบบดิจิทัลขึ้นมาตั้งแต่แรก
FAQ: คำถามที่พบบ่อย
โรมาเนียถูกแฮกเกอร์ลบทะเบียนที่ดินทั้งประเทศจริงไหม?
ยังไม่มีหลักฐานทางการที่ยืนยันว่าฐานข้อมูลกลางทะเบียนที่ดินทั้งหมดถูกลบ รัฐบาลโรมาเนียยืนยันว่า ransomware เข้ารหัสและลบบางส่วนของ infrastructure ที่โฮสต์ application แต่ฐานข้อมูลกลาง cadastral ไม่ได้รับผลกระทบ มีเพียงรายงานจากแหล่งข่าว cybersecurity บางแห่งที่ระบุว่าระบบและ backup ที่ attacker เข้าถึงได้ถูก wipe
ใครอยู่เบื้องหลังการโจมตี ANCPI?
ผู้ใช้ชื่อ ByteToBreach อ้างความรับผิดชอบ KELA ประเมินว่า persona นี้ likely เชื่อมโยงกับ Zakaria Mahdjoub ใน Oran ประเทศแอลจีเรีย แต่ attribution ดังกล่าวเป็นการประเมินจาก Threat Intelligence และยังไม่ใช่การยืนยันตัวผู้กระทำผิดอย่างเป็นทางการจากศาลหรือรัฐบาลโรมาเนีย
ระบบ e-Terra ใช้งานไม่ได้กี่วัน?
ระบบได้รับผลกระทบตั้งแต่วันที่ 14 กรกฎาคม 2026 และเริ่ม phased restart วันที่ 11 สิงหาคม ก่อนเปิดให้ผู้ใช้งานหลักหลายกลุ่มและโนตารีกลับมาใช้งานมากขึ้นในวันที่ 12 สิงหาคม หรือประมาณ 4 สัปดาห์หลัง incident
ข้อมูลกรรมสิทธิ์ของประชาชนสูญหายหรือไม่?
รัฐบาลโรมาเนียระบุว่าฐานข้อมูลกลางที่เก็บข้อมูลทรัพย์สินและสิทธิในอสังหาริมทรัพย์ไม่ได้รับผลกระทบ และยืนยัน integrity ของ cadastral records ณ เวลาที่แถลง อย่างไรก็ตาม การสอบสวนด้านข้อมูลผู้ใช้และข้อมูลอื่น ๆ ยังคงต้องแยกจากคำกล่าวเกี่ยวกับ core database
ทำไม Backup ต้องแยกจาก Production?
หาก attacker ได้สิทธิระดับสูงใน domain หรือ infrastructure เดียวกัน backup ที่ online และใช้ credential ชุดเดียวกับ production อาจถูกเข้ารหัสหรือลบพร้อมกันได้ จึงควรมี immutable/offline copy และทดสอบ restore เป็นประจำ
เหตุการณ์นี้เกี่ยวข้องกับ Zero-Day หรือไม่?
ข้อมูลจาก DNSC ที่ถูกรายงานโดย Recorded Future News ระบุว่าการโจมตีเกี่ยวข้องกับ known vulnerabilities และ credential ที่รั่วไหล ไม่ได้ถูกอธิบายว่าเป็น zero-day ที่ซับซ้อน
บทความที่เกี่ยวข้อง
- Check Point VPN CVE-2026-50751: ช่องโหว่ที่กลุ่ม Qilin ใช้ปล่อย ransomware
- GitHub RCE CVE-2026-3854 — ทำไม source code repository ต้องถูกป้องกันเท่าระบบ production
- UNC3886 เจาะผู้ให้บริการมือถือสิงคโปร์: เมื่อโครงสร้างพื้นฐานของชาติเป็นเป้าหมาย
- cPanel CVE-2026-41940: บทเรียนเรื่องการแยกข้อเท็จจริงออกจากตัวเลขที่สื่อขยาย
- บริการทดสอบเจาะระบบและประเมินช่องโหว่ของสมาคม
- บทความ Cybersecurity ทั้งหมด
แหล่งอ้างอิง
- Government of Romania — Stadiul repunerii în funcțiune a sistemului informatic e-Terra, în urma incidentului de securitate cibernetică, 27 Jul 2026. https://gov.ro/ro/media/comunicate/stadiul-repunerii-in-functiune-a-sistemu… ↩↩↩↩↩
- ANCPI — Aplicația e-Terra este repornită etapizat începând de astăzi, 11 Aug 2026. https://www.ancpi.ro/ ↩↩↩
- KELA Cyber Intelligence Center — ByteToBreach: A Deep Dive into a Persistent Data Leak Operator, updated 17 Jul 2026. https://www.kelacyber.com/blog/bytetobreach-a-deep-dive-into-a-persistent-d… ↩↩↩↩↩↩
- Recorded Future News / The Record — Romania races to restore land registry after cyberattack disrupts property market, 20 Jul 2026. https://therecord.media/romania-cyberattack-land-registry ↩↩
- Risky Business — Hacker wipes Romania’s entire land registry database, Jul 2026. https://risky.biz/risky-bulletin-hacker-wipes-romanias-entire-land-registry… ↩↩↩
- ThreatLocker — How stolen credentials and known vulnerabilities brought Romania’s land registry to a standstill, 21 Jul 2026. https://www.threatlocker.com/blog/how-stolen-credentials-and-known-vulnerab… ↩
- National Security Authority of Slovakia (NBÚ) — Aktuálne informácie v prípade kybernetického útoku na Úrad geodézie, kartografie a katastra SR. https://www.nbu.gov.sk/aktualne-informacie-v-pripade-kybernetickeho-utoku-n… ↩
- Recorded Future News / The Record — Slovakia’s land registry hit by biggest cyberattack in country’s history, minister says, 10 Jan 2025. https://therecord.media/slovakia-registry-cyberattack-land-agriculture ↩
- Recorded Future News / The Record — Poland’s state registry temporarily blocked by cyber incident, 1 May 2025. https://therecord.media/poland-pesel-system-state-registry-cyber-incident ↩
- Government of Romania — Aplicația e-Terra și-a reluat activitatea, 12 Aug 2026. https://gov.ro/ro/media/comunicate/aplicatia-e-terra-i-a-reluat-activitatea… ↩↩↩
- Digi24 — Aplicația de cadastru și carte funciară a ANCPI, afectată de „un incident tehnic major”, 15 Jul 2026. https://www.digi24.ro/stiri/economie/aplicatia-de-cadastru-si-carte-funciar… ↩